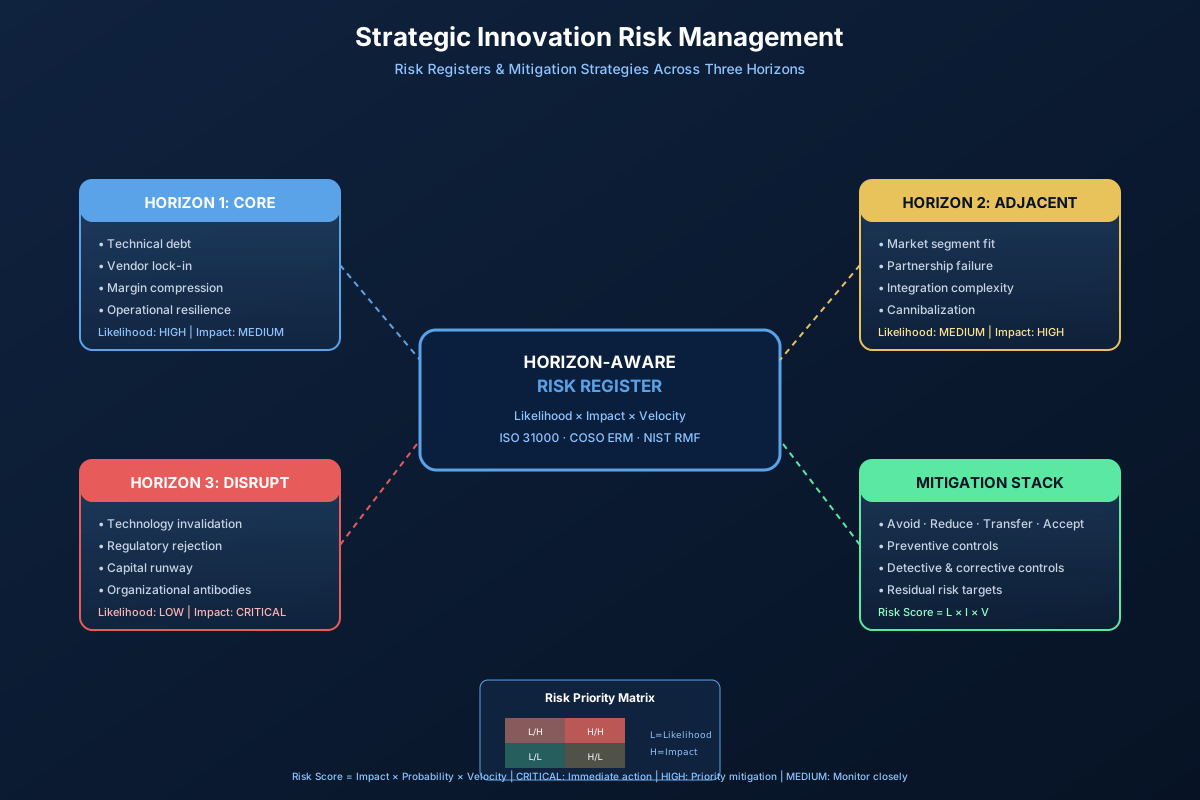
To je poglobljena analiza iz članka: Strategična inovacija: Izbijanje iz teže trenutnega
Upravljanje tveganj strateške inovacije: Ičrpen vodnik za CTO-je o registroh tveganj in strategijah blaženja
Povzetek
Strateška inovacija zahteva več kot ustvarjalno ambicijo; potrebuje disciplinirano tveganjsko arhitekturo, ki ščiti jedro in omogoča raziskovanje. Ta poglobljena analiza ponuja direktorjem tehnologije izrpen, pripravljen za implementacijo okvir za upravljanje tveganj prek McKinseyjevih treh horizontov. Pokriva registre tveganj, osveščene glede na horizonte, metodologije ocenjevanja, podatkovne modele SQL in JSON, Python pripomočke za ocenjevanje, oblikovanje strategij blaženja, 90-dnevni implementacijski priročnik ter študije primerov Nokie, Kodaka, Amazona in Microsofta.
1. Opis problema: Zakaj je upravljanje tveganj strateške inovacije nujno za CTO-ja
Strateška inovacija je disciplinirana praksa upravljanja sedanjosti in izumljanja prihodnosti. Vsak horizont—Horizont 1 optimizacije jedra, Horizont 2 sosednje rasti in Horizont 3 disruptivnega izumljanja—pa nosi drugačen podpis tveganj. Za direktorja tehnologije (CTO) izziv ni le v tem, da te nevarnosti prepozna posamično, temveč v tem, da zgradi celovito tveganjsko arhitekturo, ki preprečuje, da bi jedro dušilo raziskovanje, hkrati pa podjetje ščiti pred eksistencialnimi grožnjami, skritimi v spekulativnih stavah.
Načini neuspeha so dobro dokumentirani. Propad Nokie s položaja svetovnega vodje na področju mobilnih telefonov ni bil posledica tehnološkega primanjkljaja, temveč napake pri upravljanju s Horizonom 3, pri kateri so se pojavljajoče platforme pametnih telefonov vedno znova zniževale vrednost, ker so ogrožale donosno jedro. Kodak je izumil digitalni fotoaparat, a je oblikoval svoje zadovoljstvo z obsega okoli filmskih marž, zaradi česar sta stradala tako Horizont 2 kot Horizont 3. Amazon Web Services je uspel, ker je Amazon ločil nastajajoče oblačno poslovanje od maloprodajnih metrik in mu dal dovolj časa za zorenje. V vseh primerih je bila odločilna spremenljivka ne kakovost ideje, temveč strokovnost, s katero so bila tveganja registrirana, ocenjena, upravljana in blažena.
Tradicionalno upravljanje tveganj v podjetjih pogosto obravnava inovacije kot eno samo postavko z oznako »strateško tveganje«. To je premalo. CTO potrebuje tveganjski register, ki je osveščen glede na horizonte, vsako pobudo preslika v njen časovni horizont, kvantificira negotovost, določi odgovorne lastnike in poveže strategije blaženja z merljivimi cilji ostanka tveganja. Ta poglobljena analiza ponuja prav ta okvir.
2. Teoretične osnove: tveganje, negotovost in trije horizonti
2.1 Trije horizonti kot topologija tveganj
McKinseyjev model treh horizontov, ki so ga predstavili Baghai, Coley in White v knjigi The Alchemy of Growth, obravnava rast kot portfelj dejavnosti z različnimi profili tveganja in donosa. Horizont 1 optimizira jedro, Horizont 2 gradi nastajajoča podjetja, Horizont 3 ustvarja možnosti za prihodnost. Vsak horizont zahteva drugačne metrike, upravljanje in zato drugačen pristop k upravljanju tveganj.
Tveganja v Horizontu 1 so običajno dogodki z visoko verjetnostjo in nižjo resnostjo: kopičenje tehničnega dolga, stiskanje marž, odvisnost od ključnih ljudi, koncentracija pri dobaviteljih in postopna izpostavljenost varnosti. Tveganja v Horizontu 2 se premikajo proti tržni in izvedbeni negotovosti: neujemanje s segmentom strank, neuspeh partnerstva, integracijska zapletenost, razvodenitev blagovne znamke in kanibalizacija jedra. Tveganja v Horizontu 3 so posamično nizko verjetna, a lahko v skupku eksistencialna: zavrnitev tehnologije, regulatorni zavračanje, izčrpanost kapitala, preskakovanje s strani konkurentov in lažno pozitivni tržni signali.
Topologija je pomembna, ker en sam izjava o zadovoljstvu z obsega tveganja v celotnem podjetju povzroči napačno razporeditev kontrol. Če na Horizont 3 uporabimo operativno disciplino Horizonta 1, ubijemo hitrost učenja; če na Horizont 1 uporabimo tveganostno strpnost Horizonta 3, povabimo katastrofe zanesljivosti.
2.2 ISO 31000 in postopek upravljanja tveganj
ISO 31000:2018 opredeljuje tveganje kot učinek negotovosti na cilje. Standard predpisuje ciklični postopek: komuniciranje in posvetovanje, določitev obsega in konteksta, ocena tveganj (prepoznavanje, analiza, vrednotenje), obravnavanje tveganj, spremljanje in pregledovanje ter beleženje in poročanje. Okvir v tej poglobljeni analizi usklajuje vsak korak z operativnim modelom CTO-ja.
Prepoznavanje tveganj mora biti od zgoraj navzdol (scenarijsko načrtovanje vodstva) in od spodaj navzgor (inženirske retrospektive, zahtevki za podporo, poročila o incidentih). Analiza tveganj pretvarja kvalitativne presoje v polkvantitativne ocene. Vrednotenje primerja ocene z zadovoljstvom z obsega tveganja. Obravnava izbere kontrole in lastnike. Spremljanje zaključi zanko z vodilnimi in zaostalimi kazalniki.
2.3 COSO ERM in integracija s strategijo ter uspešnostjo
COSO-jev okvir upravljanja tveganj iz leta 2017 zagovarja, da naj bo upravljanje tveganj integrirano s strategijo in uspešnostjo, ne pa pripeto kot skladnostna vaja. Za tehnološke vodje to pomeni, da morajo tveganjski registri neposredno informirati prioritizacijo produktnih poti, razporejanje kapitala in načrtovanje inženirske zmogljivosti. Vsaka večja pobuda mora imeti izrecno tveganjsko prilagojeno vrednostno ponudbo.
2.4 Znano in neznano: matrika Rumsfeld
Donald Rumsfeldova znana taksonomija—znano znano, znano neznano in neznano neznano—ostaja praktičen diagnostični pripomoček. Znano znano pripada tveganjskemu registru s standardnim blaženjem. Znano neznano zahteva mehanizme zaznavanja: tržne eksperimente, tehnične spike in konkurenčno obveščevalnost. Neznano neznano zahteva odpornost: modularnost, možnost izbire, zavarovanje in hitro preoblikovanje. Zrel program tveganj za inovacije oblikuje kontrole za vse tri kvadrante.
3. Arhitektura tveganjskega registra: edini vir resnice
3.1 Anatomija tveganjskega registra, osveščenega glede na horizonte
Tveganjski register za strateško inovacijo mora vsebovati več kot le seznam skrbi. Potrebuje strukturirana polja, ki omogočajo razvrščanje, filtriranje, združevanje in avtomatizacijo. Naslednja shema je zasnovana za CTO-je, ki vodijo večhorizontne portfelje.
3.2 Konvencija ID-jev tveganj
Konsistentna konvencija poimenovanja omogoča avtomatizacijo in poročanje. Uporabite vzorec H[1-3]-[KAT]-[###], kjer je KAT tricrkovna oznaka kategorije (TEC, MKT, FIN, OPS, REG, PPL, STR). Na primer H3-REG-001 označuje prvo regulativno tveganje v portfelju Horizonta 3. Ta konvencija omogoča, da so toplotne karte, nadzorne plošče in Jira backlogi takoj berljivi.
3.3 Podatkovni model: SQL shema
Naslednja PostgreSQL shema ponuja temelj za tveganjski register, integriran z vašim produktnim portfeljem. Podpira hierarhije tveganj, sledenje kontrolam in revizijske sledi.
CREATE TABLE risk_register (
    risk_id VARCHAR(16) PRIMARY KEY,
    horizon SMALLINT NOT NULL CHECK (horizon IN (1,2,3)),
    category VARCHAR(32) NOT NULL,
    title VARCHAR(255) NOT NULL,
    statement TEXT NOT NULL,
    owner_email VARCHAR(255) NOT NULL,
    likelihood SMALLINT NOT NULL CHECK (likelihood BETWEEN 1 AND 5),
    impact SMALLINT NOT NULL CHECK (impact BETWEEN 1 AND 5),
    velocity VARCHAR(8) NOT NULL CHECK (velocity IN ('Slow','Medium','Fast')),
    detection_difficulty SMALLINT NOT NULL CHECK (detection_difficulty BETWEEN 1 AND 5),
    inherent_score SMALLINT GENERATED ALWAYS AS (
        likelihood * impact * CASE velocity
            WHEN 'Fast' THEN 3
            WHEN 'Medium' THEN 2
            WHEN 'Slow' THEN 1
        END
    ) STORED,
    residual_score SMALLINT,
    risk_appetite VARCHAR(16) NOT NULL CHECK (risk_appetite IN ('Avoid','Reduce','Transfer','Accept')),
    status VARCHAR(16) NOT NULL DEFAULT 'Active',
    created_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    updated_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP
);

CREATE TABLE risk_controls (
    control_id SERIAL PRIMARY KEY,
    risk_id VARCHAR(16) REFERENCES risk_register(risk_id) ON DELETE CASCADE,
    control_type VARCHAR(16) CHECK (control_type IN ('Preventive','Detective','Corrective','Directive')),
    description TEXT NOT NULL,
    owner_email VARCHAR(255) NOT NULL,
    effectiveness SMALLINT CHECK (effectiveness BETWEEN 1 AND 5),
    implementation_status VARCHAR(16) DEFAULT 'Planned',
    target_date DATE
);

CREATE TABLE risk_events (
    event_id SERIAL PRIMARY KEY,
    risk_id VARCHAR(16) REFERENCES risk_register(risk_id),
    occurred_at TIMESTAMP DEFAULT CURRENT_TIMESTAMP,
    description TEXT NOT NULL,
    financial_impact DECIMAL(15,2),
    action_taken TEXT
);
3.4 JSON shema za integracijo prek API
Za sodobne inženirske sklade izpostavite tveganjski register prek API-ja, potrjenega s JSON shemo. To omogoča integracijo z analitiko produktov, upravljanjem incidentov in orodji za načrtovanje.
{
  "$schema": "http://json-schema.org/draft-07/schema#",
  "title": "InnovationRisk",
  "type": "object",
  "required": ["risk_id","horizon","category","statement","owner","likelihood","impact","velocity"],
  "properties": {
    "risk_id": { "type": "string", "pattern": "^H[1-3]-[A-Z]{3}-[0-9]{3}$" },
    "horizon": { "type": "integer", "enum": [1, 2, 3] },
    "category": { "type": "string", "enum": ["TEC","MKT","FIN","OPS","REG","PPL","STR"] },
    "statement": { "type": "string", "minLength": 40 },
    "owner": { "type": "string", "format": "email" },
    "likelihood": { "type": "integer", "minimum": 1, "maximum": 5 },
    "impact": { "type": "integer", "minimum": 1, "maximum": 5 },
    "velocity": { "type": "string", "enum": ["Slow","Medium","Fast"] },
    "controls": {
      "type": "array",
      "items": {
        "type": "object",
        "required": ["type","description","owner"],
        "properties": {
          "type": { "enum": ["Preventive","Detective","Corrective","Directive"] },
          "description": { "type": "string" },
          "owner": { "type": "string" }
        }
      }
    }
  }
}
4. Ocenjevanje in kvantificiranje tveganj
4.1 Polkvantitativno ocenjevanje
Matrika verjetnost-vpliv 5×5 ostaja osnova ocenjevanja tveganj, vendar jo je treba v kontekstu inovacij dopolniti. Hitrost—hitrost, s katero se tveganje lahko uresniči—je ključna, ker se lahko tveganja v Horizontu 3 v nekaj mesecih premaknejo iz teoretičnih v eksistencialna. Težava zaznave je pomembna, ker počasi tleča tveganja pogosto uidejo četrtletnim pregledom.
Uporabite formulo:
Izvorno tveganje = Verjetnost × Vpliv × Faktor hitrosti
Faktorji hitrosti so: počasna=1, srednja=2, hitra=3. Tveganje z verjetnostjo 4, vplivom 5 in hitro hitrostjo doseže oceno 60 in pade v kritično cono neodvisno od težave zaznave. Težava zaznave se nato uporabi za uteženost naložbe v zaznavanje: visoka težava zaznave skupaj z visokim izvodnim tveganjem pomeni prednostno nalogo za zaznavanje.
4.2 Pričakovana denarna vrednost
Za tveganja s kvantificiranimi finančnimi izidi pričakovana denarna vrednost (EMV) izboljša odločanje. EMV je enaka verjetnosti nastopa pomnoženi s predvidenim vplivom. Če ima zamuda pri preselitvi platforme v Horizontu 2 30-% verjetnost povzročitve 2 milijona evrov izpada prihodkov, je EMV 600.000 evrov. Primerjajte EMV s stroškom blaženja: če nadzor za 150.000 evrov zmanjša verjetnost na 5 %, ostankni EMV pade na 100.000 evrov, kar prinese 350.000 evrov neto zmanjšanja tveganja.
4.3 Python pripomoček za ocenjevanje tveganj
Vdelajte lahki ocenjevalni pripomoček v svojo podatkovno cevovod, da znova izračunate izpostavljenost tveganju ob prihodu novih podatkov. Naslednji skript sprejme izvoz CSV iz registra tveganj in ustvari prioritizirano toplotno karto.
import pandas as pd
import matplotlib.pyplot as plt

VELOCITY_FACTOR = {'Slow': 1, 'Medium': 2, 'Fast': 3}

def score_risk(row):
    return row['likelihood'] * row['impact'] * VELOCITY_FACTOR.get(row['velocity'], 1)

def categorize(score):
    if score >= 48: return 'Critical'
    if score >= 24: return 'High'
    if score >= 12: return 'Medium'
    return 'Low'

df = pd.read_csv('risk_register.csv')
df['inherent_score'] = df.apply(score_risk, axis=1)
df['category_label'] = df['inherent_score'].apply(categorize)

critical = df[df['category_label'] == 'Critical'].sort_values('inherent_score', ascending=False)
print(critical[['risk_id','title','inherent_score','owner']])

# Shrani podatke toplotne karte za BI orodja
df.to_csv('risk_register_scored.csv', index=False)
4.4 Skupna izpostavljenost tveganju
CTO-ji potrebujejo pregled na ravni portfelja. Seštejte ocene ostanknih tveganj po horizontih in kategorijah, da odkrijete koncentracijo. Če tehnična tveganja v Horizontu 3 predstavljajo 60 % celotne ostankne izpostavljenosti, je inovacijski portfelj premalo inženirsko podprt. Če prevladujejo operativna tveganja v Horizontu 1, je jedro krhko. Uporabite te agregate za uravnoteženje naložb in komunikacijo z upravo.
5. Profili tveganj po horizontih
5.1 Horizont 1: tveganja optimizacije jedra
Pobude v Horizontu 1 ciljajo na razširitev in zaščito obstoječega poslovanja. Prevladujoča tveganja so izvedba, zanesljivost in postopna zastarelost. Za CTO naj bo tveganjski register prioritiziral naslednje kategorije:
Tehnični dolg in erozija arhitekture (H1-TEC-001): Nenehna optimizacija brez refaktorizacije kopiči tehnični dolg, kar poveča strošek in tveganje prihodnjih pobud v Horizontu 2 in 3. Kontrola je namenski proračun za refaktorizacijo—običajno 15-20 % inženirske zmogljivosti—ki ga upravljajo arhitekturni zapisniki odločitev (ADR) in četrtletni pregledi fitnes funkcij.
Koncentracija platforme in dobavitelja (H1-TEC-002): Prevelika odvisnost od enega ponudnika oblaka, podatkovne baze ali ogrodja ustvarja zaklenjenost in šibkost pri pogajanjih. Blaženje vključuje abstrakcijske plasti za več oblakov, API prehode in aktivno diverzifikacijo dobaviteljev za kritične komponente.
Kibernetska varnost in operativna odpornost (H1-OPS-001): Jedro ustvarja prihodek; njegova okvara ali kraja podatkov je eksistencialna. Kontrole vključujejo arhitekturo ničelnega zaupanja, nespremenljive varnostne kopije, inženiring kaosa in priročnike za odziv na incidente v skladu z načeli poslovne kontinuitete ISO 22301.
Stiskanje marž zaradi avtomatizacije (H1-FIN-001): Čeprav avtomatizacija znižuje enotne stroške, lahko standardizira jedrno ponudbo, če konkurenti dosežejo primerljivo učinkovitost. Blaženje zahteva združevanje operativne odličnosti z nenehnim diferenciranjem prek izkušnje strank ali lastnih podatkov.
5.2 Horizont 2: tveganja sosednje rasti
Horizont 2 prenaša obstoječe zmogljivosti na sosednje trge ali segmente. Te pobude nosijo tržna in integracijska tveganja, ki se bistveno razlikujejo od tistih v Horizontu 1.
Neujemanje tržnega segmenta (H2-MKT-001): Sosednji trg lahko ceni druge atribute kot jedro. Blaženje zahteva disciplinirano odkrivanje: najmanjši življenjski eksperimenti (MVE), plačljivi testi ciljnih strani in intervjuji z zgodnjimi uporabniki pred pomembnejšimi inženirskimi naložbami.
Neuspeh partnerstva ali kanala (H2-STR-001): Horizont 2 pogosto temelji na partnerjih za distribucijo, skladnost ali tehnologijo. Odvisnost od partnerja uvaja tveganje nasprotne strani. Kontrole vključujejo partnerjske ocenjevalne liste, pogodbene rešitve za SLA in razvoj vzporednih kanalov.
Integracijska zapletenost (H2-TEC-001): Sosednje ponudbe se morajo integrirati z jedrnimi sistemi, ne da bi jih destabilizirale. Mikrostoritve, dogodkovno usmerjena arhitektura in omejeni konteksti zmanjšujejo sklopitev. Vzorec opletajoče se trobente (strangler fig) omogoča postopno selitev zmogljivosti.
Strah pred kanibalizacijo (H2-FIN-002): Strah pred kanibalizacijo jedra lahko strada Horizont 2. Uprava mora izrecno pooblastiti nadzorovano kanibalizacijo, ko je alternativa motnja, ki jo povzročajo konkurenti. Finančno modeliranje naj primerja notranjo kanibalizacijo z zunanjim spodjedanjem.
5.3 Horizont 3: tveganja disruptivnega izumljanja
Horizont 3 je področje opcij. Tveganja tukaj niso napake, ki bi jih bilo treba odpraviti, temveč negotovosti, ki jih je treba navigirati. Vloga CTO-ja je ustvariti portfelj majhnih, informiranih stav s jasnimi merili za ukinitev.
Zavrnitev tehnologije (H3-TEC-001): Izbrana tehnologija se lahko zastari pred komercializacijo. Blaženje je stopnjevana naložba, vezana na tehnične mejnike, ne koledarske datume. Ohranjajte izpostavljenost več tehnološkim potem skozi partnerstva in raziskovalna sodelovanja.
Regulatorna in etična zavrnitev (H3-REG-001): Nastajajoče tehnologije—UI, biotehnologija, avtonomni sistemi—se soočajo z razvijajočo se regulatorno pokrajino. Zgodnje vključevanje regulatorjev, naložbe v etične pregledne komisije in načrtovanje privzete skladnosti namesto naknadne prilagoditve.
Izčrpanost kapitalne steze (H3-FIN-001): Horizont 3 troši denar dolgo pred prihodkom. Določite serije financiranja, vezane na mejnike učenja. Uporabite vrednotenje realnih opcij za odločitev o nadaljevanju, preusmeritvi ali opustitvi.
Organizacijski protitelesi (H3-PPL-001): Jedrna organizacija pogosto upira Horizontu 3, ker ogroža procese, status in metrike. Strukturna ločitev—laboratoriji, inkubatorji, podjetniški studii—v kombinaciji z izrecnim pokroviteljstvom CEO-ja, ščiti raziskovalne ekipe.
6. Oblikovanje strategij blaženja
6.1 Okvir ARTA
Obravnava tveganj sledi štirim klasičnim strategijam, prilagojenimi inovacijskim portfeljem:
- Izogib (Avoid): Odpravite tveganje tako, da dejavnosti ne izvajate. Ustrezno, kadar ostankno tveganje presega zadovoljstvo in stroškovno učinkovit nadzor ne obstaja.
- Zmanjšaj (Reduce): Uvedite kontrole, ki znižujejo verjetnost, vpliv ali hitrost. To je privzeto za tveganja v Horizontu 1 in večino tveganj v Horizontu 2.
- Prenesi (Transfer): Prestavite finančno posledico z zavarovanjem, partnerstvi ali pogodbenimi odškodninskimi določili. Pogosto pri skladnostnih in dobaviteljskih tveganjih.
- Sprejmi (Accept): Zavestno obdržite tveganje, ko strošek obravnave presega korist ali kadar je tveganje neločljivo od strateške opcijnosti. Obvezno pri spekulativnih stavah v Horizontu 3.
6.2 Taksonomija kontrol
Kontrole sodijo v štiri kategorije. Učinkovito blaženje jih plasti:
- Preventivne: Preprečijo nastop tveganja. Primeri so vrata za pregled kode, arhitekturni standardi in due diligence partnerjev.
- Detektivne: Zgodaj prepoznajo uresničenje tveganja. Primeri so odkrivanje anomalij, nadzorne plošče, revizije in preverjanja zdravja.
- Korektivne: Zmanjšajo vpliv po nastopu. Primeri so postopki povratka, priročniki za incidente in načrti poslovne kontinuitete.
- Direktivne: Oblikujejo vedenje za zmanjšanje tveganja. Primeri so usposabljanje, politike in ciljni operativni modeli.
6.3 Cilji ostanka tveganja
Določite zadovoljstvo z obsega ostanka tveganja po horizontih. Uporaben izhodiščni položaj:
- Horizont 1: Ocene ostanka naj bodo na splošno nizke (≤11). Jedrne operacije morajo biti robustne.
- Horizont 2: Sprejemljivo je srednje ostankno tveganje (12-23), kjer tržni potencial upravičuje tveganje.
- Horizont 3: Visoko ostankno tveganje (24-47) je sprejemljivo, če je stava majhna, reverzibilna in usklajena s strateško opcijnostjo. Kritična tveganja (≥48) zahtevajo izrecno odobritev uprave.
6.4 Backlog blaženja in RACI
Pretvorite načrte blaženja v backlog z lastniki, ciljnimi datumi in merili sprejemljivosti. Uporabite matriko RACI za razjasnitev odločevalskih pravic: lastnik tveganja je Accountable, izvajalci kontrol so Responsible, pravni/skladnostni so Consulted, uprava pa je Informed za kritična tveganja.
7. Implementacijski priročnik: 90 dni od nič do operativnega ritma
Dnevi 1-14: Odkrivanje in temelji
Oblikujte čezfunkcijsko delovno skupino za tveganja, ki zajema inženiring, produkt, finance, pravni oddelek in poslovne enote. Popišite vse aktivne inovacijske pobude in jih razvrstite v horizonte. Izvedite intervjuje in dokumentirajte obstoječe prakse tveganj. Izberite orodje za register: za večino CTO-jev je dovolj kombinacija strukturiranega preglednice ali podatkovne baze, Jire za sledenje blaženju in BI nadzorne plošče. Ne precenjujte orodij pred zrelostjo procesa.
Dnevi 15-30: Register in ocenjevanje
napolnite začetni register z najmanj 20 tveganji v vseh treh horizontih. Uporabite moderirane delavnice s strukturiranimi vprašanji: »Kaj bi lahko povzročilo zamudo naše izdaje v četrtem četrtletju?« »Kaj bi lahko razveljavilo našo stavo v Horizontu 3?« »Katere odvisnosti so zunaj našega nadzora?« Ocenite verjetnost, vpliv, hitrost in težavo zaznave. Pripravite prvo toplotno karto in določite 10 najpomembnejših tveganj, ki zahtevajo takojšnjo obravnavo.
Dnevi 31-60: Oblikovanje blaženja in priročniki
Za vsako najpomembnejše tveganje določite strategijo ARTA, plasti kontrol, lastnike in roke. Napišite priročnike za hitra tveganja: odziv na incidente, komunikacijska drevesa, kriteriji eskalacije in postopki povratka. Integrirajte kontrole v obstoječe potoke dela namesto da ustvarjate vzporedne procese.
Dnevi 61-90: Upravljanje in avtomatizacija
vzpostavite mesečni pregled tveganj za Horizont 1, dvakrat mesečni za Horizont 2 in pregled na mejnik za Horizont 3. Avtomatizirajte osveževanje ocen tveganj iz podatkov o incidentih, statusu projektov in zunanjih grožnjah. Objavite četrtletno poročilo o tveganjih za izvršni odbor in upravo.
8. Študije primerov tveganj strateške inovacije
8.1 Nokia: zlom upravljanja v Horizontu 3
Neuspeh Nokie na področju pametnih telefonov pogosto pripisujejo zamujenim tehnološkim premikom, vendar je globlji vzrok upravljanje tveganj. Podjetje je Symbian obravnavalo kot kravo molznico v Horizontu 1 še dolgo potem, ko se je trg premaknil. Notranji prototipi operacijskih sistemov na dotik so obstajali, vendar so bili ocenjeni z metrikami jedrnega poslovanja in ukinjeni, ker so ogrožali obstoječe prihodke. Nauka: pobude v Horizontu 3 morajo imeti ločeno upravljanje, metrike in zaščito pred protitelesi jedrnega poslovanja.
8.2 Kodak: izogibanje nadzorovani kanibalizaciji
Kodak je leta 1975 izumil digitalni fotoaparat, a se je odločil za zaščito dobička od filma. Če bi takrat obstajal tveganjski register, bi digitalno slikanje verjetno kategoriziral kot grožnjo kanibalizacije namesto kot nujnost tržnega prehoda. Kodakov neuspeh ni bil tehnološka slepota, temveč neusklajenost zadovoljstva z obsega tveganja. Sodobni CTO bi digitalni prehod modeliral kot neizogiben tržni premik in kanibalizacijo upravljal izrecno.
8.3 Amazon Web Services: ločitev v Horizontu 2
AWS se je začel kot notranja platforma. Amazon je prepoznal, da je infrastruktura v oblaku ločena priložnost v Horizontu 2, ki zahteva druge metrike, talent in fokus na stranke. Z operativno ločitvijo AWS in zagotovitvijo dolgoročne naložbene steze je Amazon notranjo zmogljivost spremenil v tržno definirajoče podjetje. Posledica za upravljanje tveganj: sosednje priložnosti zahtevajo zaščiteno razporejanje virov in ločene KPI.
8.4 Microsoft: uravnoteženje portfelja tveganj pri prehodu v oblak
Microsoftov prehod v oblak pod vodstvom Satya Nadelle je vključeval uravnoteženje celotnega portfelja tveganj. Podjetje je sprejelo kratkoročni upad prihodkov od programske opreme na lokaciji, da je zgradilo Azure in Office 365. CTO-organizacija je uvedla oblačno-usmerjene inženirske prakse, arhitekturo varnostnega prvenstva in kulturo miselnosti rasti. Register tveganj se je razvil od poudarka na skladnosti z licencami in upravljanjem izdaj k odpornosti platforme in metrikam uspeha strank.
9. Pogoste pasti in kako se jim izogniti
- Gledališče tveganj: Vzdrževanje registra, ki ga nihče ne prebira ali posodablja. Rešitev: povežite status tveganj z izvršnimi odločevalskimi forumi in prioritizacijo poti.
- Mešanje horizontov: Uporaba enakih metrik za vse horizonte. Rešitev: objavite ločene nadzorne plošče s KPI, specifičnimi za horizont.
- Dvoumnost lastnika: Poimenovanje ekipe namesto posameznika. Rešitev: vsako tveganje ima enega odgovornega lastnika z imenom, e-pošto in potjo eskalacije.
- Samo zaostali kazalniki: Sledenje incidentov šele po njihovem nastopu. Rešitev: določite vodilne kazalnike, kot so pokritost s testi, zdravje odvisnosti in moč tržnih signalov.
- Zanemarjanje ostanka tveganja: Obravnavanje načrtovanja blaženja kot odpravljanja tveganja. Rešitev: vedno poročajte ostankno oceno in usklajenost z zadovoljstvom.
- Preziranje človeških dejavnikov: Izključna osredotočenost na tehnične kontrole. Rešitev: vključite usposabljanje, spodbude in kulturo v nabor kontrol.
10. Prihodnji razvoj: stalna tveganjska inteligenca
Naslednja evolucija upravljanja tveganj za inovacije je stalna, podprta s podatki in pomočjo UI. CTO-ji naj zgradijo platforme za tveganjsko inteligenco, ki sprejemajo telemetrijo iz CI/CD cevovodov, produktne analitike, varnostnih skenerjev, finančnih sistemov in zunanjih virov. Strojno učenje lahko odkrije vzorce anomalij, ki predhodijo incidentom, in omogoči proaktivno namesto reaktivno obravnavo.
Scenarijsko načrtovanje naj bo avtomatizirano z digitalnimi dvojniki in Monte Carlo simulacijami, ki vodjem omogočajo testiranje portfeljskih odločitev pod tisoči sintetičnih prihodnosti. Obdelava naravnega jezika lahko spremlja regulatorne, konkurenčne in družbene signale za nastajajoča tveganja. Cilj ni napovedovanje prihodnosti, temveč zmanjševanje presenečenj in povečevanje prilagodljivosti.
Na koncu je upravljanje tveganj strateške inovacije temeljna vodstvena disciplina. CTO, ki jo obvlada, se negotovosti ne izogiba; gradi organizacije, ki v njej cvetijo.
4.5 Monte Carlo simulacija za portfelje strateške inovacije
Točkovne ocene tveganj so uporabne za komunikacijo, vendar nevarne za odločanje v pogojih globoke negotovosti. Monte Carlo simulacija pretvori porazdelitve vhodnih spremenljivk v porazdelitev izidov in razkrije verjetnost doseganja cilja namesto ene same pričakovane vrednosti. Za CTO-ja, ki upravlja večhorizontni inovacijski portfelj, je to bistveno, ker so izidi v Horizontu 2 in 3 redko simetrični.
Zgradite preprost model s tremi vhodnimi porazdelitvami: čas do trga (trikotna ali PERT), stopnja sprejetja (beta) in enotna ekonomika (normalna). Zaženite 10.000 iteracij, da ustvarite porazdelitev sedanje vrednosti (NPV), notranje stopnje donosa (IRR) ali dobe vračila. Izhod ni napoved; je zemljevid negotovosti. Če je peti percentil NPV močno negativen, medtem ko je mediana privlačna, je pobuda krhka in zahteva opcijnost.
Naslednji Python izsek prikazuje lahko Monte Carlo simulacijo za lansiranje izdelka v Horizontu 2. Ocenjuje verjetnost, da bo podjetje v 24 mesecih doseglo točko brez izgube.
import numpy as np

def simulate_launch(n=10000):
    # Porazdelitve, ocenjene s strani produkta in financ
    dev_months = np.random.triangular(8, 12, 20, n)
    monthly_customers = np.random.normal(500, 150, n).clip(50)
    arpu = np.random.normal(120, 25, n)
    cac = np.random.normal(60, 15, n)
    fixed_cost = np.random.normal(400000, 50000, n)
    # 24-mesečni prispevek k pokritju minus fiksni stroški
    profit = 24 * monthly_customers * (arpu - cac) - fixed_cost
    return profit

profits = simulate_launch()
breakeven_prob = np.mean(profits > 0)
print(f"Verjetnost preboja na točko brez izgube: {breakeven_prob:.1%}")
print(f"5. percentil NPV: {np.percentile(profits, 5):,.0f} $")
print(f"95. percentil NPV: {np.percentile(profits, 95):,.0f} $")
4.6 Analiza vrst neuspehov in posledic (FMEA) za tehnološke prehode
FMEA je sistematična metoda za prepoznavanje načinov, kako lahko proces, izdelek ali sistem odpove, posledic odpovedi in obstoječih kontrol. Ustvari številko prednosti tveganja (RPN) s pomnoženjem resnosti, pogostosti in zaznave na lestvici 1-10. FMEA je še posebej močna za operativne spremembe v Horizontu 1 in integracijske programe v Horizontu 2, kjer so načini odpovedi konkretni.
Na primer, razmislite o preselitvi monolitičnega sistema za upravljanje naročil na mikrostoritve v podporo tržnišču v Horizontu 2. Načini odpovedi vključujejo neskladnost podatkov med prehodom, skoke zakasnitve v plačilni poti in poslabšano indeksiranje iskanja. Vsak način se oceni glede na resnost za stranko, verjetnost nastopa in težavo zaznave. Načini z najvišjim RPN prejmejo prednostno blaženje: usklajevanje dvojnega pisanja, sintetično spremljanje transakcij in avtomatiziran povratek.
5.4 Vzorec tveganjskega registra, osveščenega glede na horizonte
Naslednji vzorčni register prikazuje, kako se tveganja v praksi razvrstijo in ocenijo. Namenoma je poenostavljen; produkcijski registri vsebujejo na desetine vnosov in so povezani s kontrolami, incidenti in postavkami na poti.
6.5 Zavarovanje in pogodbena predaja tveganj
Vsa tehnološka tveganja ni mogoče zmanjšati interno. Strategije predaje uporabljajo zavarovanje, pogodbe in tržne instrumente za omejitev finančne izpostavljenosti. Zavarovanje za kibernetsko odgovornost krije odziv na krajo podatkov, regulatorne kazni in poslovno prekinitev. Zavarovanje za napake in opustitve pri tehnologiji ščiti pred zahtevki, ki izhajajo iz okvar sistemov, ki škodijo strankam. Za ključne dobavitelje pogajajte pogodbeno odškodnino, depozit podatkov in pravice do prevzema.
Tveganje odprtokodnih licenc se pogosto spregleda. Ena sama odvisnost z virusno copyleft licenco lahko kontaminira lastniško kodo. Blaženje vključuje orodja za analizo programske sestave (SCA), licencevne politike v CI/CD in pravni pregled odvisnosti v izdelkih Horizonta 2 in 3.
7.5 Nadzorne plošče tveganj in KPI
Učinkovito upravljanje tveganj zahteva nadzorne plošče, ki podatke iz registra pretvarjajo v uporabno inteligenco. Vodilni kazalniki napovedujejo uresničevanje tveganj; zaostali kazalniki potrjujejo izide. Naslednji KPI so zasnovani za CTO nadzorno ploščo.
7.6 Integracija upravljanja tveganj z Agile in OKR
Upravljanje tveganj odpove, ko živi zunaj operativnega ritma. Agilne ekipe že izvajajo retrospektive in refiniranje backloga; tveganje mora biti v obeh prvorazredna postavka. Med načrtovanjem sprinta se ekipe vprašajo: katera je najtveganjša predpostavka, ki jo delamo v tem sprintu, in kakšen je najmanjši eksperiment, ki jo potrdi ali ovreče?
Cilji in ključni rezultati (OKR) lahko vsebujejo tveganjsko uteženost. Ključni rezultat o lansiranju novega API nosi drugačno tveganje kot ključni rezultat o izboljšanju časa nalaganja strani. Ko ocenjujete OKR, vključite tveganjsko prilagojeno raven zaupanja. Če je zaupanje nizko, določite ključni rezultat za blaženje tveganja poleg rezultata izida.
Četrtletni poslovni pregledi naj vključujejo pregled tveganjskega registra. Tveganja, ki ogrožajo ključne rezultate, se eskalirajo; tveganja, ki niso več relevantna, se zaprejo. Ta integracija zagotavlja, da upravljanje tveganj ni letni skladnostni ritual, temveč stalna strateška disciplina.
8.5 Netflix: inženiring odpornosti kot zmanjševanje tveganj
Netflixova preselitev iz lastnih podatkovnih centrov v Amazon Web Services je klasičen primer preobrazbe operativnega tveganja v Horizontu 1. Namesto preproste preseliteve je Netflix načrtoval za odpoved. Chaos Monkey naključno ustavlja produkcijske instance, s čimer inženirje prisili k gradnji sistemov, ki prenašajo odpoved komponent. Simian Army je to prakso razširil z uvajanjem zakasnitev, varnostnih kršitev in regionalnih preklopov.
Nauka za upravljanje tveganj je, da odpornosti ne dosežemo z izogibanjem odpovedim, temveč z vajo v njih. Za sisteme v Horizontu 1 kontrolirano uvajanje odpovedi zmanjšuje verjetnost in vpliv neplaniranih izpadov. CTO naj v proračunu rezervira sredstva za inženiring kaosa, igre dni in vaje za obnovo po regionalnih katastrofah kot bistvene kontrole.
8.6 Spotify: porazdeljeno lastništvo tveganj
Spotifyjev model skupin (squad) in plemen (tribe) porazdeljuje lastništvo, hkrati pa ohranja usklajenost. Vsaka skupina ima svojo nalogo in je odgovorna za izide, vključno s tveganji. To preprečuje, da bi tveganje postala izključna odgovornost centralne tveganjske funkcije, ki nima inženirskega konteksta. Lastniki tveganj sedijo blizu kode, strank in podatkov.
Model zahteva zaščitne mehanizme: arhitekturne standarde, platformne zmogljivosti in jasne poti eskalacije. Brez njih lahko porazdeljeno lastništvo razdrobi odgovornost za tveganja. CTO mora uravnotežiti avtonomijo s koherenco: skupinam da svobodo pri upravljanju njihovih tveganj, hkrati pa zagotovi, da se podjetniško zadovoljstvo z obsega tveganj spoštuje.
11. Operativni model upravljanja tveganj
Zrel model upravljanja tveganj uporablja okvir «treh vrst». Prva vrsta lastni tveganje v poslovnih in inženirskih ekipah. Prepoznava, ocenjuje in obravnava tveganja kot del vsakdanjega dela. Druga vrsta zagotavlja nadzor, določa zadovoljstvo z obsega tveganj, vzdržuje register in poroča vodstvu. Tretja vrsta je notranja revizija, ki zagotavlja neodvisno zagotovilo, da so kontrole učinkovite.
Za tehnološke organizacije prva vrsta vključuje produktne vodje, inženirske vodje in varnostne inženirje. Druga vrsta je lahko direktor za informacijsko varnost, direktor za tveganja ali podjetniška tveganjska funkcija. Tretja vrsta je notranja revizija. CTO se pomika po vseh treh vrstah in zagotavlja usklajenost tehnološke strategije ter zadovoljstva z obsega tveganj.
Pragovi za eskalacijo morajo biti izrecni. Tveganje v Horizontu 1 z ostankno oceno nad 23 se lahko eskalira k VP inženiringa. Tveganje v Horizontu 3, ki zahteva dodatnih več kot 500.000 evrov financiranja, se lahko eskalira k CEO-ju in upravi. Jasni pragovi zmanjšujejo politizacijo in pospešujejo odločitive.
12. Tehnološki sklad za tveganjsko inteligenco
Sklad orodij naj ustreza zrelosti procesa. Zgodnji programi lahko uporabljajo preglednice, Jiro in nadzorne plošče. Zreli programi imajo koristi od integriranih platform za upravljanje tveganj, kot so ServiceNow GRC, MetricStream, RSA Archer ali novejši ponudniki kot sta 6clicks in Hyperproof. Te platforme zagotavljajo potek dela, poročanje in revizijske sledi.
Viri podatkov za tveganjsko inteligenco vključujejo CI/CD cevovode (pogostost razmestitev, stopnje neuspehov), platforme za opazovanje (zakasnitev, stopnje napak, sledi), varnostne skenerje (ranljivosti, licenčna vprašanja), finančne sisteme (odstopanja proračuna, pripis prihodkov) in zunanje vire (spremembe predpisov, konkurenčni premiki, obveščevalnost o grožnjah). CTO naj obravnava podatke o tveganjih kot prvorazredne podatkovne produkte z določenimi lastniki, standardi kakovosti in pogostostjo osveževanja.
13. Kultura tveganj in spodbude
Procesi in orodja so pomembni, vendar kultura določa, ali upravljanje tveganj preživi stik z organizacijsko realnostjo. V mnogih tehnoloških podjetjih spodbude nagrajujejo pošiljanje funkcij in doseganje prihodkovnih ciljev, medtem ko kaznujejo zamude, povzročene z blaženjem tveganj. Ta asimetrija ustvarja skrita tveganja: ekipe podcenjujejo negotovost, preskakujejo kontrole in se izogibajo slabim novicam.
CTO-ji morajo preoblikovati spodbude, da nagrajujejo ravnanje, osveščeno na tveganja. Inženirske vodje naj se ocenjujejo glede na operativno zdravje, ne le glede na hitrost. Produktni vodje naj bodo nagrajeni za validacijo predpostavk pred širjenjem, tudi ko validacija pomeni ukinitev funkcije. Poročila o incidentih naj se osredotočajo na učenje, ne na krivdo. Ko ekipa zgodaj prepozna kritično tveganje in ga blaži, bi bil ta uspeh treba praznovati tako glasno kot lansiranje izdelka.
Psihološka varnost je temelj. Če se inženirji bojijo povračila za izpostavljanje tveganj, postane register fikcija. Vodje morajo z zgledom pokazati ranljivost z razpravljanjem o lastnih negotovostih in odločitvah, ki bi jih z retrospektivo spremenili. Redni «pre-mortemi» pomagajo ekipam predstavljati si prihodnji neuspeh in nazaj delati k prepoznavanju trenutnih tveganj brez stigme neuspeha.
14. Tveganjsko prilagojena razporeditev kapitala
Razporeditev kapitala je končna izraz zadovoljstva z obsega tveganja. CTO ne more trditi, da podpira eksperimentiranje v Horizontu 3, če je 95 % inženirskega proračuna zaklenjenega v optimizacijo jedra. Pogosto pravilo palca je hevristika 70-20-10: 70 % virov jedru, 20 % sosednji rasti in 10 % disruptivnemu raziskovanju. Točna razdelitev naj odraža zrelost industrije, konkurenčni pritisk in finančno moč.
Tveganjsko prilagojena razporeditev kapitala gre dlje s tem, da pričakovane donose diskontira za negotovost. Pobuda v Horizontu 2 z nižjim pričakovanim NPV, a nižjo varianco je lahko boljša od pobude z visokim NPV in binarnimi izidi. Razmišljanje o realnih opcijah je bistveno: financirajte projekte v Horizontu 3 v fazah, pri čemer je vsaka faza odvisna od razrešitve ključne negotovosti. To ohranja kapital in zmanjšuje obžalovanje.
Uprava naj vidi ne le predlagane proračune, temveč tudi tveganjsko prilagojeno porazdelitev izidov. Pogled na portfelj razkrije, ali je podjetje preveč vloženo v obrambo z nizko rastjo ali preveč izpostavljeno nepreverjenim stavam. CTO ima osrednjo vlogo pri pretvarjanju tehničnih tveganj v kapitalni jezik.
15. Scenarijsko načrtovanje in vojne igre
Scenarijsko načrtovanje razširi razmišljanje o tveganjih onkraj registra z gradnjo koherentnih pripovedi o možnih prihodnostih. Tehnološka ekipa lahko razvije scenarije, kot so «UI komercializira našo jedrno analitiko», «regulatorji prepovejo našo prakso obdelave podatkov» ali «konkurent odpre izvorno boljšo platformo». Vsakemu scenariju se dodeli verjetnost in posledice, nato pa se uporabi za preizkušanje strategije.
Vojne igre dodajo nasprotovalno dinamiko. V vojni igri ena ekipa predstavlja podjetje, druga pa konkurente, regulatorje ali napadalce. Vaja razkrije slepe točke, preizkusi načrt za nujne primere in gradi skupne miselne modele. Za Horizont 3 so vojne igre še posebej dragocene, ker je konkurenčna pokrajina nedoločena in tradicionalno napovedovanje odpove.
Scenariji naj ne bodo enkratne vaje. Osvežujte jih četrtletno in jih integrirajte v strateško načrtovanje. Tveganjski register naj navezuje scenarije, na katere je posamezno tveganje najbolj občutljivo, s čimer postane povezava med abstraktnim tveganjem in konkretno prihodnostjo izrecna.
16. Poročanje upravi in komunikacija
Uprava ne potrebuje seznama vsakega tehničnega tveganja; potrebuje jedrnat pregled, kako tehnološko tveganje vpliva na strateške cilje. Dobro poročilo upravi vsebuje štiri elemente: povzetek pokrajine tveganj, spremembe od zadnjega poročila, najpomembnejša tveganja, ki zahtevajo pozornost, in potekajoče akcije blaženja. Vizualizacije, kot so toplotne karte, grafi trendov in povzetki izpostavljenosti portfelja, hitreje komunicirajo kot tabele.
Zadovoljstvo z obsega tveganj naj bo izraženo v poslovnih izrazih. Namesto «ostankna ocena pod 23« recite «sprejemamo največ 5-% verjetnost izpada, ki vpliva na stranke in traja več kot štiri ure«. Ta prevod gradi zaupanje in omogoča informirane kompromise. CTO naj poroča tudi o metrikah kulture tveganj: stopnja poročanja incidentov, čas do eskalacije in zaključek akcij blaženja.
Pregovorna komunikacija o negotovosti ne oslabi vodstva; krepi ga. Uprave in vlagatelji razumejo, da inovacije zahtevajo tveganje. Kar ne morejo prenesti, je neupravljeno presenečenje. Discipliniran ritem poročanja o tveganjih negotovost spremeni iz šibkosti v vir konkurenčnega zaupanja.
17. Model zrelosti upravljanja tveganj
Modeli zrelosti pomagajo organizacijam oceniti, kje so, in katere zmožnosti naj naslednje razvijejo. Petstopenjski model zrelosti za upravljanje tveganj strateške inovacije bi lahko izgledal takole:
- Raven 1 – Ad hoc: Upravljanje tveganj je reaktivno. O tveganjih se pogovarjamo neformalno in se jih lotimo, ko postanejo krize. Register ne obstaja.
- Raven 2 – Opredeljeno: Osnovni tveganjski register se vzdržuje za večje projekte. Vloge in procesi so dokumentirani, vendar se jih ne dosledno upošteva.
- Raven 3 – Upravljano: Upravljanje tveganj je integrirano v načrtovalske cikle. Registri se redno posodabljajo, dosledno ocenjujejo in pregledujejo na vodstvenih forumih.
- Raven 4 – Kvantificirano: Tveganja so izražena v verjetnostnih in finančnih izrazih. Monte Carlo, realne opcije in stresno testiranje informirajo razporeditev kapitala.
- Raven 5 – Optimizirano: Tveganjska inteligenca je avtomatizirana in vdelana v odločovalne sisteme. Organizacija dinamično prilagaja tveganjsko držo glede na signale v realnem času.
Večina tehnoloških organizacij deluje med Ravenjo 2 in 3. Cilj ni, da takoj dosežemo Ravenjo 5, temveč da zavestno napredujemo in vlagamo v zmožnosti, ki prinašajo najvišji mejni izboljšave. CTO naj izvede iskreno oceno zrelosti in objavi pot napredovanja.
18. Vse skupaj: Seznam dejanj za CTO-ja
Prehod tega okvira v prakso se začne z majhnim naborom ukrepov z visoko vzvodno. Prvič, ustanovite tveganjski register s shemo in konvencijo ID-jev, opisanimi tukaj. Drugič, ga napolnite s strukturiranimi delavnicami, ki pokrivajo vse tri horizonte. Tretjič, dosledno ocenite tveganja in določite zadovoljstvo z obsega po horizontih. Četrto, določite lastnike in backlogue blaženja. Petto, integrirajte pregled tveganj v obstoječe upravljavske ritme. Šesto, zgradite nadzorne plošče, ki tveganje naredijo vidno. Sedmo, komunicirajte pregovorno z upravo.
S časom register postane več kot obrambno orodje; postane strateški kompas. Pokaže, kje je organizacija krhka, kje je predimenzionirana in kje so opcije podcenjene. CTO, ki obvlada upravljanje tveganj, negotovosti ne odpravi, temveč jo spremeni v discipliniran vir konkurenčne prednosti.
Reference
- Baghai, M., Coley, S. in White, D. (2000). The Alchemy of Growth: Practical Insights for Building the Enduring Enterprise. Basic Books. (Trije horizonti rasti)
- ISO 31000:2018. (2018). Risk Management — Guidelines. International Organization for Standardization.
- COSO. (2017). Enterprise Risk Management — Integrating with Strategy and Performance. Committee of Sponsoring Organizations of the Treadway Commission.
- PMI. (2021). The Standard for Risk Management in Portfolios, Programs, and Projects. Project Management Institute.
- NIST. (2012). SP 800-30 Rev. 1, Guide for Conducting Risk Assessments. National Institute of Standards and Technology.
- ISO/IEC 27005:2022. (2022). Information Security Risk Management. International Organization for Standardization.
- Kaplan, R. S. in Mikes, A. (2012). Managing Risks: A New Framework. Harvard Business Review, 90(6), 48-60.
- Taleb, N. N. (2012). Antifragile: Things That Gain from Disorder. Random House.
- Christensen, C. M. (1997). The Innovator's Dilemma: When New Technologies Cause Great Firms to Fail. Harvard Business School Press.
- Leonard-Barton, D. (1992). Core Capabilities and Core Rigidities: A Paradox in Managing New Product Development. Strategic Management Journal, 13(S1), 111-125.
- O'Reilly, C. A. in Tushman, M. L. (2013). Organizational Ambidexterity: Past, Present, and Future. Academy of Management Perspectives, 27(4), 324-338.
- March, J. G. (1991). Exploration and Exploitation in Organizational Learning. Organization Science, 2(1), 71-87.
- McKinsey & Company. (2023). The State of Organizations 2023.
- BCG. (2023). The Most Innovative Companies 2023. Boston Consulting Group.
- Deloitte. (2024). Global Risk Management Survey, 13th Edition.
- KPMG. (2023). Global Tech Report 2023.
- EY. (2024). How Can Risk Management Keep Pace with AI? Ernst & Young.
- PwC. (2024). Global Risk Study 2024. PricewaterhouseCoopers.
- Rumsfeld, D. (2002). Known Knowns, Known Unknowns, and Unknown Unknowns. U.S. Department of Defense News Briefing.
- ISO 22301:2019. (2019). Security and Resilience — Business Continuity Management Systems. International Organization for Standardization.
